Objaśnienie zasad grupy, obiektu zasad grupy i przystawki RSoP
Przeglądaj tematy postów
- Wstęp
- Co to są zasady grupy (GP)?
- RSoP (wynikowy zestaw zasad)
- Obiekty zasad grupy (GPO)
- Wniosek
- Inne pomocne przewodniki
- Dodatkowe zasoby i referencje
Wstęp
Ten przewodnik zawiera przegląd zasad grupy, RSoP (wynikowy zestaw zasad) i obiektów zasad grupy.
Akronimy używane w tym przewodniku:
GP - Zasady grupy
RSoP – Wynikowy zestaw zasad
GPO lub Obiekty GP – Obiekty zasad grupy
GPMC – Konsola zarządzania zasadami grupy
Ustawienia lekarza rodzinnego – Ustawienia zasad grupy
Co to są zasady grupy (GP)?
Zasady grupy to narzędzie infrastruktury firmy Microsoft, które zapewnia scentralizowane zarządzanie i konfigurację ustawień użytkownika i komputera. Zasady grupy robią to za pomocą ustawień zasad grupy i preferencji zasad grupy.
Piękno GP jest to, że zapewnia administratorom scentralizowane zarządzanie i kontrolę. Na przykład administrator może wymusić politykę złożoności hasła. Lub zmodyfikuj określone ustawienia komputerów przyłączonych do domeny.
Konsola zarządzania zasadami grupy (GPMC)

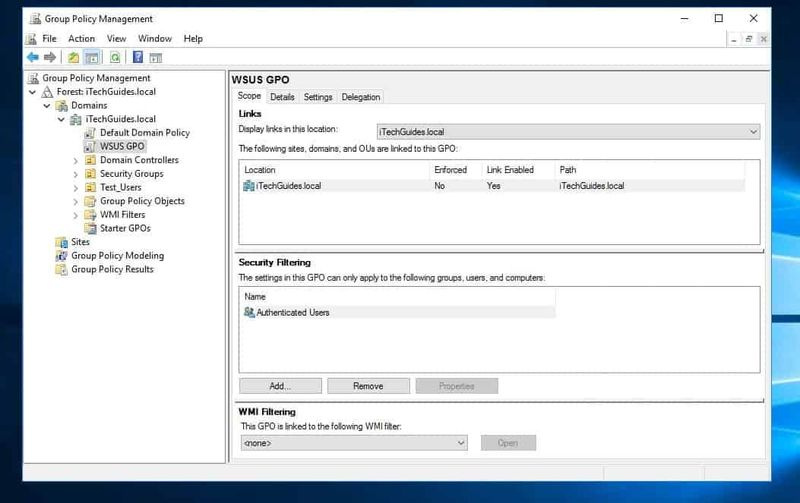
Konsola zarządzania zasadami grupy (GPMC) to narzędzie używane do tworzenia obiektów zasad grupy. GPO to rzeczywiste obiekty, w których administrator ustawia zasady kontrolujące użytkowników i ustawienia komputera.
Poniżej znajdują się niektóre rzeczy, które możesz zrobić za pomocą GPMC:
- Twórz nowe i edytuj istniejące GPO
- Eksportuj istniejące obiekty zasad grupy i importuj obiekty zasad grupy.
- Kopiuj, wklejaj, twórz kopie zapasowe i przywracaj obiekty zasad grupy
- Twórz raporty GPO, w tym raporty RSoP
RSoP (wynikowy zestaw zasad)
RSoP to raport dotyczący ustawień zasad grupy zastosowanych do użytkowników i komputerów. Możesz użyć RSoP.mmc aby uzyskać RSoP dla komputera lokalnego. Aby uzyskać informacje RSoP dla komputera zdalnego, użyj wiersza polecenia programu GPResult.
GPResult wyświetla wynikowy zestaw zasad (RSoP) dla lokalnego lub zdalnego użytkownika i/lub komputera. Aby dowiedzieć się, jak korzystać z polecenia GPResult, kliknijPolecenie GPResult: składnia, parametry, przykłady.
Jak korzystać z RSoP.mmc, aby uzyskać zastosowane obiekty zasad grupy?
- Zaloguj się do komputera na konto administratora.
- Następnie przytrzymaj klawisz z logo Windows i R, aby otworzyć Uruchomić . Kiedy Uruchomić otwiera, wpisz RSoP.msc i kliknij OK. RSoP rozpocznie zbieranie informacji (patrz drugi obraz poniżej sponsorowanej treści).

- Po zakończeniu wyświetli raport podobny do poniższego obrazu.

Generowanie zasad zastosowanych do komputera jest przydatne do rozwiązywania problemów i rozwiązywania problemów z zasadami grupy. Pomoże to określić, jakie zasady są stosowane lub nie są stosowane do użytkownika lub komputera.
Zrozumienie wyników RSoP.mmc
Wynik wygenerowany przez RSoP.mmc składa się z dwóch części, konfiguracja komputera oraz Konfiguracja użytkownika .

Wyniki są podobne do ustawień w typowym obiekcie zasad grupy. Ale wynik pokazuje tylko ustawienia zastosowane do komputera lub użytkownika.
Na przykład, kiedy klikam Konfiguracja komputeraUstawienia oprogramowania węzeł, jest pusty. Dzieje się tak, ponieważ żadne ustawienie zasad nie zostało zastosowane do komputera z ustawień w tym węźle.
aplikacje takie jak mobdro na Androida

Jak powiedziałem wcześniej, możesz użyć wyników RSoP do rozwiązywania problemów z obiektami zasad grupy. Załóżmy, że utworzyłeś zasady haseł i zastosowałeś obiekt zasad grupy do jednostki organizacyjnej. Potwierdziłeś, że określony komputer znajduje się w jednostce organizacyjnej, w której zastosowano obiekt zasad grupy. Ale kiedy sprawdzasz komputer, zasady dotyczące haseł nie mają zastosowania.
Aby zobaczyć zasady haseł zastosowane do tego komputera, w wyniku RSoP rozwiń konfiguracja komputera Ustawienia Windows Ustawienia bezpieczeństwaPolityka konta . Następnie kliknij Polityka haseł . Po prawej stronie konsoli możesz przejrzeć zasady haseł zastosowane do tego komputera.
 Wskazówka
Istnieją inne czynniki, które mogą pomóc w ustaleniu, dlaczego obiekt zasad grupy nie jest stosowany do użytkownika lub komputera. Zobacz następną sekcję, aby uzyskać szczegółowe informacje.
Obiekty zasad grupy (GPO)
GPO to zbiór ustawień użytkownika i komputera, który definiuje uprawnienia, zachowanie i konfigurację użytkowników lub komputerów, do których stosowany jest obiekt zasad grupy.
GPO można zastosować na poziomie kontenera domeny, jednostki organizacyjnej lub lokacji.

Po zastosowaniu obiektu zasad grupy do kontenera wszystkie obiekty w tym kontenerze dziedziczą zasady zdefiniowane w ustawieniach obiektu zasad grupy.
WskazówkaInne konfiguracje, takie jak: Dziedziczenie blokowe lub Brak nadpisania (więcej na ten temat poniżej).
Aby zastosować GOP do domeny, jednostki organizacyjnej lub witryny, możesz utworzyć nowy obiekt GPO lub połączyć istniejący.
Wymuszone , Dziedziczenie blokowe i Priorytet GPO
Wcześniej w tym przewodniku powiedziałem, że obiekty zasad grupy można zastosować do Witryny , Domeny oraz Jednostki organizacyjne (jednostki organizacyjne). Gdy zastosujesz obiekt zasad grupy do kontenera, wszystkie obiekty w kontenerze powinny zastosować ustawienia obiektu zasad grupy. Ale jest zastrzeżenie.
Istnieją dwa ustawienia GPO, które wpływają na to, czy obiekt GPO może być zastosowany do obiektu, czy nie – Wymuszone oraz Dziedziczenie blokowe . Jeśli nie chcesz, aby wyższe łącza GPO były stosowane do kontenera podrzędnego, możesz włączyć Dziedziczenie blokowe . Ale jeśli chcesz wymusić GPO najwyższego poziomu w kontenerach podrzędnych, włącz Wymuszone na wyższym poziomie GPO.
Gdy obiekt zasad grupy jest ustawiony na Wymuszone , to zastępuje Dziedziczenie blokowe . To znaczy że Wymuszone zasady mają pierwszeństwo przed Dziedziczenie blokowe polityki.
WskazówkaDziedziczenie blokowe jest ustawiony w kontenerze podrzędnym, aby zatrzymać wszystkie obiekty zasad grupy w wyższych wyższych kontenerach stosowane do kontenera podrzędnego. Ale jeśli włączysz Wymuszone na najwyższym poziomie obiektu zasad grupy zastępuje Dziedziczenie blokowe ustawić w pojemniku podrzędnym.
Ustawić Wymuszone , kliknij prawym przyciskiem myszy obiekt zasad grupy najwyższego poziomu. Następnie kliknij Wymuszone .

Ustawić Dziedziczenie blokowe , kliknij prawym przyciskiem myszy kontener niższego poziomu. Następnie kliknij Dziedziczenie blokowe .

Kolejność przetwarzania GPO (obiektu zasad grupy)
Przetwarzanie zasad grupy jest oparte na modelu ostatni zapis-wygrywa. Oznacza to, że obiekt zasad grupy zastosowany później ma pierwszeństwo przed wcześniejszym obiektem zasad grupy.
Obiekty zasad grupy są stosowane w następującej kolejności:
oprogramowanie do dostosowywania paska zadań systemu Windows 10
- Lokalny obiekt zasad grupy jest stosowany jako pierwszy
- Następnie GPO połączone z witrynami są stosowane w następnej kolejności
- Następnie GPO połączone z domenami
- Wreszcie, GPO powiązane z jednostkami organizacyjnymi (OU) są stosowane jako ostatnie
Oprócz Wymuszone jest włączona na poziomie lokacji lub domeny, obiekt zasad grupy zastosowany w jednostce organizacyjnej jest stosowany do obiektu. Informacje te są bardzo przydatne przy rozwiązywaniu problemów.
Aby wyświetlić kolejność pierwszeństwa zasad grupy w kontenerze:
- Zaznacz kontener (kliknij na niego). Po prawej stronie kliknij Dziedziczenie zasad grupy patka.

Wniosek
W tym przewodniku omówiłem zasady grupy, RSoP (wynikowy zestaw zasad) i obiekty zasad grupy. Mam nadzieję, że poprawiło to Twoją wiedzę na temat zasad grupy.
Mam również nadzieję, że ta strefa S okazała się pomocna.
Jeśli masz jakieś pytanie lub komentarz, skorzystaj z formularza Zostaw odpowiedź na końcu przewodnika. Możesz też podzielić się swoim doświadczeniem w konfigurowaniu, zarządzaniu i rozwiązywaniu problemów z zasadami grupy i obiektami zasad grupy.
Inne pomocne przewodniki
- GPUPDATE (polecenie aktualizacji zasad grupy): składnia, parametry i przykłady
- WSUS (Windows Server Update Service): Instalacja i konfiguracja